Violation de données personnelles : que faire en 72 heures ?
Une violation de données personnelles se documente toujours en interne. Si elle présente un risque pour les personnes concernées, elle se notifie à la CNIL dans les meilleurs délais, au plus tard 72 heures après sa découverte. Si le risque est élevé, il faut aussi prévenir directement les personnes touchées.
En bref:
- Toute violation de données personnelles, même sans conséquence, doit être consignée dans un registre interne.
- La notification à la CNIL est obligatoire dès qu'il existe un risque pour la vie privée des personnes, au plus tard 72 heures après la découverte.
- Le délai de 72 heures court à partir du moment où l'organisme a un degré de certitude raisonnable que des données personnelles sont touchées.
- Il vaut mieux faire une notification initiale incomplète dans les délais, puis la compléter, que d'attendre d'avoir toutes les réponses.
- En 2025, la CNIL a reçu 6 167 notifications de violations, dont une sur deux liée à un piratage.
Table des matières
- Qu'est-ce qu'une violation de données personnelles ?
- Faut-il toujours notifier une fuite de données à la CNIL ?
- Quand commence le délai de 72 heures ?
- Que faire concrètement dans les 72 premières heures ?
- Que doit contenir la notification et le registre des violations ?
- Quand faut-il prévenir les clients ou salariés concernés ?
- Et si la fuite vient d'un prestataire ou d'un sous-traitant ?
- Que risque-t-on en cas de notification tardive ou absente ?
- Yundera : moins d'intermédiaires pour vos données
- Les erreurs les plus fréquentes face à une violation de données
- Sources
- Questions fréquentes
Qu'est-ce qu'une violation de données personnelles ?
Une violation de données personnelles est un incident de sécurité qui compromet des données personnelles. Le RGPD (article 4.12), repris par la CNIL, la définit comme « une violation de la sécurité entraînant, de manière accidentelle ou illicite, la destruction, la perte, l'altération, la divulgation non autorisée » de données à caractère personnel, ou l'accès non autorisé à ces données.
La définition est large. Elle couvre tout incident de sécurité, malveillant ou non, intentionnel ou non, qui porte atteinte à l'une de ces trois propriétés :
- Confidentialité : une personne non autorisée a eu accès aux données ou les a reçues.
- Intégrité : les données ont été modifiées sans autorisation.
- Disponibilité : les données sont perdues, détruites ou temporairement inaccessibles.
Concrètement, les situations les plus courantes sont les suivantes :
- Piratage : c'est la cause d'un incident sur deux déclarés à la CNIL en 2025, par exemple une intrusion après un hameçonnage.
- Rançongiciel : les fichiers sont chiffrés par un attaquant, parfois copiés avant. Le rançongiciel est la première origine des piratages notifiés depuis 2018.
- Erreur d'envoi : un courriel contenant des données personnelles part au mauvais destinataire.
- Perte ou vol de matériel : un ordinateur portable, une clé USB ou un téléphone non chiffré disparaît.
Conseil de pro : une simple erreur humaine compte aussi comme une violation. Ne la classez pas « sans suite » avant d'avoir évalué le risque et inscrit l'incident dans votre registre.
Faut-il toujours notifier une fuite de données à la CNIL ?
Non. La notification à la CNIL n'est obligatoire que si la violation présente un risque pour la vie privée des personnes concernées. En revanche, tout incident doit être consigné en interne. La CNIL distingue trois niveaux, et les obligations s'ajoutent d'un niveau à l'autre :
- Aucun risque : l'incident est inscrit dans le registre interne des violations. Il n'y a pas de notification à la CNIL ni d'information des personnes.
- Risque : en plus du registre, la CNIL doit être notifiée « au plus tôt et dans un délai maximal de 72h ».
- Risque élevé : registre, notification à la CNIL sous 72 h, et information des personnes concernées dans les meilleurs délais.
Pour situer le niveau de risque, la CNIL invite à examiner plusieurs critères :
- Type de violation : perte de confidentialité, d'intégrité ou de disponibilité.
- Nature et volume des données : des données de santé ou bancaires pèsent plus lourd qu'une liste d'adresses professionnelles.
- Facilité d'identification : peut-on facilement relier les données à une personne précise ?
- Personnes vulnérables : enfants, patients, salariés en situation fragile.
- Nombre de personnes touchées : quelques contacts ou toute une base clients.
En cas d'hésitation, la consigne est claire : notifiez à la CNIL, qui vous indiquera s'il est nécessaire d'informer les personnes.
Conseil de pro : écrivez dans le registre pourquoi vous avez retenu tel niveau de risque. Si vous décidez de ne pas notifier, c'est cette justification qui vous protégera en cas de contrôle.
Quand commence le délai de 72 heures ?
Le délai de 72 heures commence au moment où vous avez un degré de certitude raisonnable qu'un incident de sécurité a touché des données personnelles. Il ne part donc pas du premier signal suspect. Selon la CNIL, le temps d'investigation nécessaire pour établir les faits n'est pas décompté. Cette marge ne justifie pas d'attendre : l'analyse doit être menée rapidement, et le compteur démarre dès que la violation est établie.
Pour respecter ce délai sans tout savoir, la CNIL prévoit une notification en deux temps :
- Notification initiale : elle est envoyée dans les meilleurs délais, au plus tard 72 heures si possible, avec les éléments connus à ce stade.
- Notification complémentaire : elle précise ensuite le nombre de personnes touchées, les conséquences et les mesures prises, à mesure que l'enquête avance.
Si vous dépassez les 72 heures, la notification reste obligatoire, mais vous devez expliquer les motifs du retard. Attendre les conclusions techniques est un piège classique. Le bilan de cinq années de RGPD cite cette attente parmi les causes fréquentes de notification tardive, et seule la moitié des notifications y étaient faites dans le délai.
Conseil de pro : dès qu'un incident est confirmé, notez la date et l'heure exactes, la personne qui l'a constaté et les premiers éléments connus. Cet horodatage fixe le point de départ des 72 heures et sert de preuve en cas de contrôle.
Que faire concrètement dans les 72 premières heures ?
Dans les 72 premières heures, il faut stopper la fuite, mesurer sa gravité, notifier la CNIL si nécessaire et tout documenter, dans cet ordre. Une méthode en quatre étapes aide à ne rien oublier sous la pression :
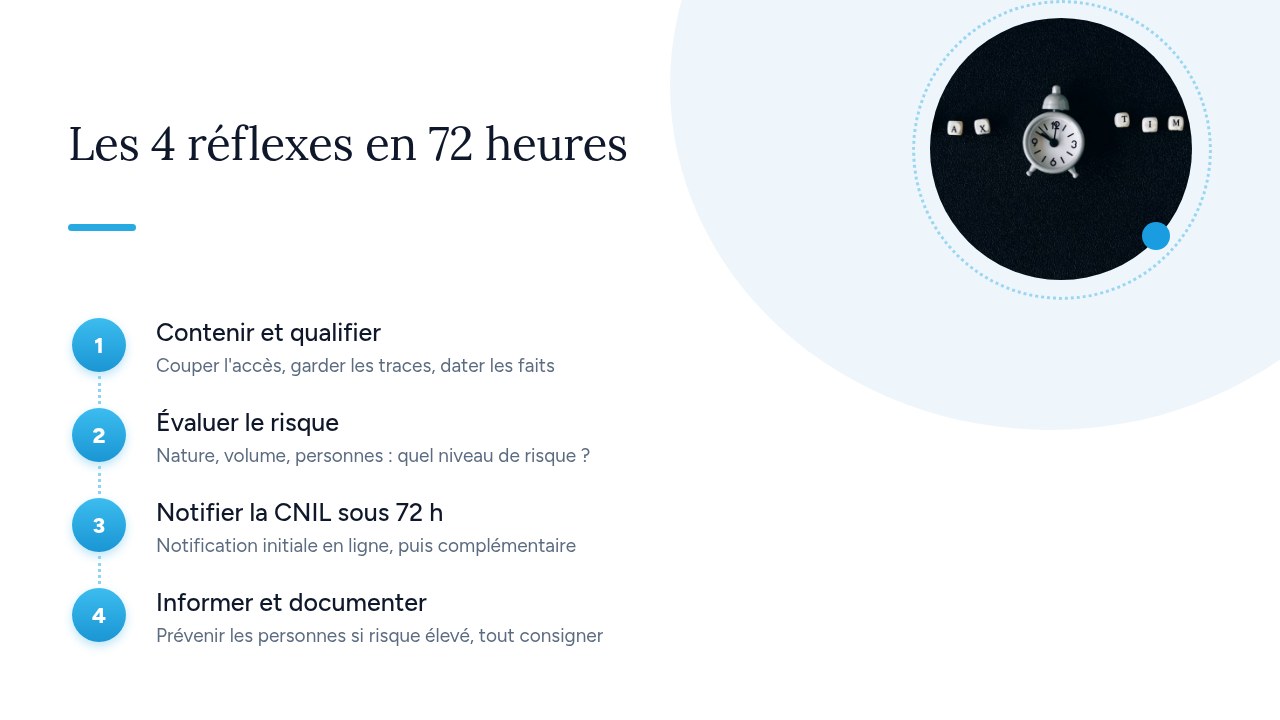
- Contenir et qualifier : coupez l'accès en cause (compte compromis, partage public, poste infecté) et changez les identifiants exposés. Conservez les journaux et les preuves sans les effacer, puis notez l'heure de découverte.
- Évaluer le risque : identifiez les données touchées, leur volume, les personnes concernées et leur vulnérabilité. Classez ensuite l'incident selon les trois niveaux de la CNIL : aucun risque, risque ou risque élevé.
- Notifier la CNIL : s'il y a un risque, déposez une notification initiale via le téléservice de la CNIL, réservé aux responsables de traitement. Complétez-la ensuite.
- Informer et documenter : prévenez les personnes concernées si le risque est élevé. Inscrivez l'incident, son analyse et les mesures prises dans votre registre des violations.
La difficulté se situe souvent avant même ces 72 heures, au moment de la détection. D'après le bilan de cinq années de RGPD publié par la CNIL, la moitié des violations sont constatées en moins de 10 heures. Pourtant, il faut en moyenne 113 jours pour en détecter une. Certaines intrusions restent donc invisibles pendant des mois et font grimper cette moyenne.
Conseil de pro : préparez dès maintenant une fiche réflexe d'une page avec les contacts clés, l'accès au téléservice et un modèle de notification. Le jour de l'incident, vous gagnerez des heures précieuses.
Que doit contenir la notification et le registre des violations ?
La notification à la CNIL doit au minimum décrire ce qui s'est passé, qui est touché, les conséquences possibles, la personne à contacter et les mesures prises. La CNIL détaille ce contenu minimal :
- Nature de la violation : perte de confidentialité, d'intégrité ou de disponibilité, et circonstances de l'incident.
- Personnes et données concernées : catégories et nombre approximatif de personnes, catégories et nombre approximatif d'enregistrements.
- Conséquences probables : usurpation d'identité, hameçonnage ciblé, perte financière, atteinte à la réputation, etc.
- Contact : le délégué à la protection des données (DPO) ou une autre personne capable de répondre.
- Mesures prises ou envisagées : pour stopper la violation et limiter ses effets.
Le registre interne des violations reprend ces mêmes éléments pour chaque incident, y compris ceux qui ne sont pas notifiés. Dans ce cas, il doit aussi indiquer pourquoi vous avez décidé de ne pas notifier.
La notification se fait sur le téléservice de la CNIL, réservé aux responsables de traitement. Le document récapitulatif obtenu à la fin vaut documentation interne.
Après l'envoi, vous recevez un accusé de réception par courriel. La CNIL analyse la notification dans les 24 heures ouvrées et ne revient vers vous que si c'est nécessaire. Sans retour de sa part dans les deux mois, elle n'a pas de remarque. Elle peut aussi exiger que les personnes concernées soient informées si cela n'a pas été fait correctement.
Conseil de pro : tenez le registre dans un document unique et daté, avec une ligne par incident. Un registre vide ou introuvable est un mauvais signal lors d'un contrôle.
Quand faut-il prévenir les clients ou salariés concernés ?
Vous devez prévenir directement vos clients, salariés ou autres personnes concernées dès que la violation présente un risque élevé pour leurs droits et libertés (article 34 du RGPD). Selon la CNIL, cette information doit être faite au plus tôt. Elle ne remplace pas la notification à la CNIL : les deux s'ajoutent.
Le message, rédigé en termes clairs, doit contenir :
- La nature de la violation : ce qui s'est passé et quelles données sont touchées.
- Les conséquences probables : par exemple un risque d'hameçonnage ciblé ou d'usurpation d'identité.
- Un contact : le DPO ou une autre personne capable de répondre aux questions.
- Les mesures prises et les recommandations : ce que vous avez fait, et ce que la personne peut faire pour se protéger.
Le RGPD prévoit trois cas où cette information individuelle n'est pas requise :
- Données inintelligibles : elles étaient protégées, par exemple par un chiffrement à l'état de l'art dont la clé n'a pas été compromise.
- Risque neutralisé : les mesures prises ensuite rendent le risque élevé improbable.
- Effort disproportionné : une communication publique ou une mesure équivalente devient alors obligatoire.
Pour accompagner les victimes, la CNIL et Cybermalveillance.gouv.fr ont publié en octobre 2026 le support « Violation de données personnelles, que faire en 3 étapes clés ? ». Il prend la forme d'une liste d'actions à mener du jour de la découverte jusqu'à J+30.
Conseil de pro : joignez ce support à votre message aux personnes concernées. Vos recommandations gagnent en crédibilité et vous recevrez moins d'appels.
Et si la fuite vient d'un prestataire ou d'un sous-traitant ?
Si la fuite vient d'un prestataire, c'est toujours à vous, en tant que responsable de traitement, de notifier la CNIL et, si nécessaire, d'informer les personnes. Le sous-traitant a une obligation de son côté : selon la CNIL, il doit vous signaler toute violation de données dans les meilleurs délais. Il peut aussi notifier la CNIL en votre nom si vous le prévoyez, mais vous gardez vos obligations et vous restez maître de la décision.
Ce scénario n'a rien de rare. Dans son rapport annuel 2025, la CNIL tire trois enseignements : personne n'est épargné, les violations sont de plus en plus massives et elles impliquent souvent des prestataires. Son bilan de cinq années de RGPD relève aussi qu'une seule attaque contre un prestataire peut entraîner de nombreuses notifications de la part de ses clients.
Trois mesures limitent l'exposition :
- Clauses contractuelles : imposez un délai de signalement court et précis, un contact dédié et la liste des informations à transmettre.
- Inventaire à jour : tenez la liste des prestataires qui hébergent ou traitent vos données personnelles, avec leurs sous-traitants.
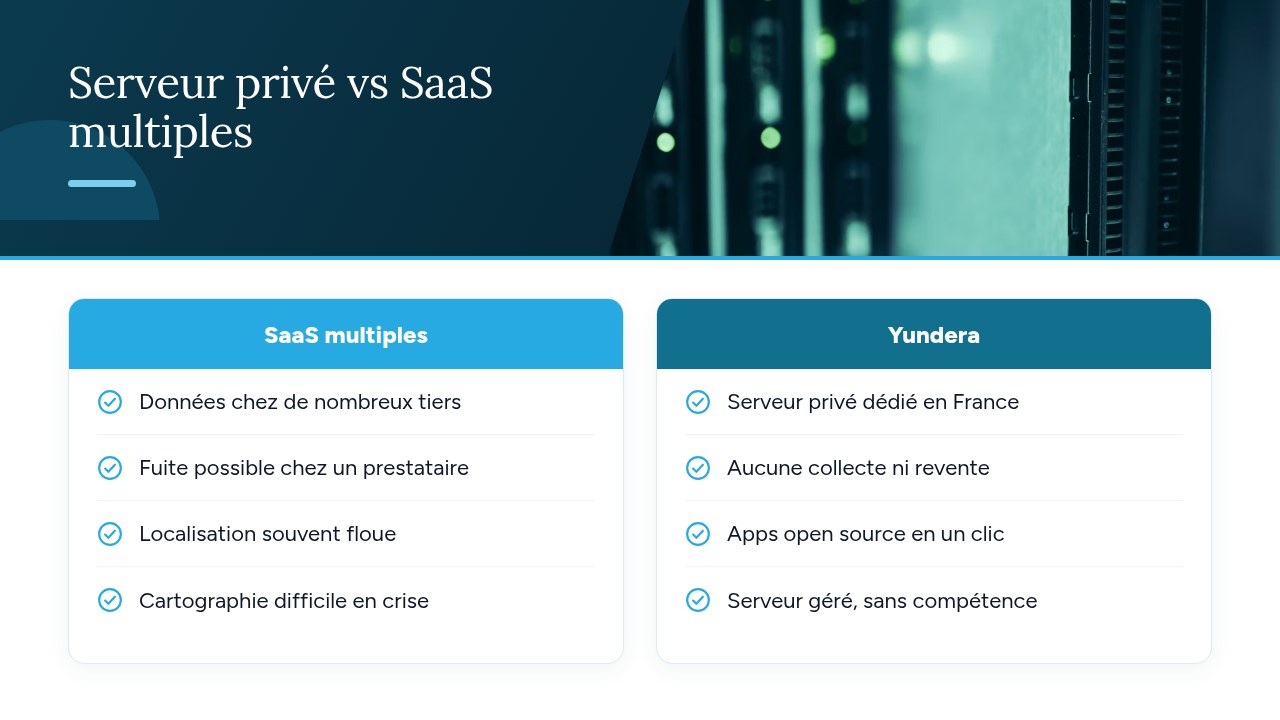
- Moins d'intermédiaires : chaque outil SaaS supplémentaire ajoute un point de fuite possible et un interlocuteur de plus à joindre en pleine crise.
Conseil de pro : vérifiez chaque année que le contact « incident » de vos principaux prestataires répond toujours. Un courriel qui revient en erreur le jour J fait perdre des heures sur les 72.
Que risque-t-on en cas de notification tardive ou absente ?
Ne pas notifier, ou notifier en retard sans motif légitime, constitue un manquement au RGPD. Le bilan de cinq années de RGPD publié par la CNIL le rappelle : ce manquement est passible d'une amende pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires. S'y ajoutent le risque de contrôle et l'atteinte à la réputation, si les personnes apprennent la fuite par la presse plutôt que par vous.
Ce risque n'a rien de théorique, y compris pour les petites structures :
- Des délais souvent dépassés : entre mai 2018 et mai 2023, seule la moitié des notifications ont été faites dans les 72 heures.
- Les PME en première ligne : le secteur privé est à l'origine d'environ deux tiers des déclarations, et les PME en représentent 39 %.
- Un volume record : la CNIL a reçu 6 167 notifications de violations en 2025, soit 9,5 % de plus qu'en 2024.
- Des sanctions ciblées : en 2025, les manquements liés à la cybersécurité ont représenté un tiers des contrôles et près de 30 % des sanctions.
- Des contrôles renforcés : en 2026, la CNIL consacre la moitié de ses contrôles et de ses actions répressives à la sécurité des données.
Une notification faite dans les délais, même incomplète, montre au contraire que l'organisme maîtrise la situation. Un retard justifié et documenté reste toujours préférable à un silence.
Conseil de pro : si le délai est déjà dépassé, notifiez quand même immédiatement et expliquez les raisons du retard. Attendre davantage aggrave le manquement.
Yundera : moins d'intermédiaires pour vos données
Regrouper vos outils sur un serveur privé dédié, plutôt que de les répartir entre de nombreux services en ligne, réduit le nombre de tiers qui détiennent vos données. La CNIL observe que les violations impliquent souvent des prestataires. Moins vos données sont dispersées, plus il est simple de savoir où elles se trouvent et de réagir dans les 72 heures. Cela ne supprime pas le risque, et cela ne vous dispense pas de vos obligations : en cas de violation, vous restez responsable de la notification à la CNIL. Pour la part attaque, notre guide sur le rançongiciel en entreprise détaille les bons réflexes.
Yundera propose un serveur privé géré, le Personal Cloud Server, hébergé en France et dédié à un seul client. Des applications open source prêtes à l'emploi, comme le stockage de fichiers, les photos, l'hébergement de site ou la bureautique, s'installent en un clic depuis un app store. Chaque application est accessible sur votre propre domaine en HTTPS, sans IP fixe, sans redirection de ports et sans gestion manuelle de certificats. Vos données restent sur votre serveur : Yundera ne les collecte pas et ne les revend pas. Aucune compétence technique n'est nécessaire, puisque Yundera gère le serveur.
Pour comparer les offres et les tarifs, consultez la page des serveurs privés Yundera.
Les erreurs les plus fréquentes face à une violation de données
La plupart des erreurs viennent d'un manque de préparation, pas de l'attaque elle-même. Le bilan de la CNIL cite deux causes principales de retard : ne pas connaître l'obligation de notifier, et attendre les résultats techniques avant d'agir. Les pièges les plus courants sont les suivants :
- Attendre d'avoir toutes les réponses : une notification initiale partielle est acceptée.
- Ne pas dater la découverte : sans cette date, impossible de prouver que vous avez respecté les 72 heures.
- Oublier le registre : même un incident sans risque doit y être consigné.
- Minimiser l'erreur humaine : un courriel envoyé au mauvais destinataire est bien une violation.
- Oublier les prestataires : leurs outils doivent figurer dans votre cartographie.
- Improviser : sans procédure écrite, chaque heure compte double.
Préparez dès maintenant quatre éléments :
- Contacts : DPO, direction, prestataires informatiques.
- Modèle de notification : déjà rempli avec les rubriques demandées par la CNIL.
- Registre des violations : un document unique, daté, à jour.
- Liste des prestataires : qui détient quelles données, et comment les joindre.
— Yundera
Sources
- Notifier une violation de données personnelles | CNIL
- Violations de données personnelles : les règles à suivre | CNIL
- Rapport annuel : le bilan et les actions marquantes de la CNIL en 2025 | CNIL
- Violations de données personnelles : bilan de 5 années de RGPD | CNIL
- Cybermois 2026 : la CNIL et Cybermalveillance.gouv.fr publient une nouvelle ressource pour adopter les bons réflexes face à une violation de données | CNIL
Questions fréquentes
Le délai de 72 heures inclut-il les week-ends et jours fériés ?
Oui. Le RGPD fixe un délai en heures, pas en jours ouvrés : les week-ends et jours fériés sont donc comptés. Une violation constatée un vendredi soir doit en principe être notifiée avant le lundi soir. Si vous dépassez ce délai, notifiez quand même et expliquez les raisons du retard.
Un courriel envoyé au mauvais destinataire est-il une violation de données à notifier ?
C'est bien une violation de données, car des données personnelles ont été divulguées à une personne non autorisée. Il faut toujours l'inscrire dans le registre interne. La notification à la CNIL n'est obligatoire que s'il existe un risque pour les personnes, ce qui dépend de la nature des données, de leur volume et du destinataire.
Faut-il notifier la CNIL si les données volées étaient chiffrées ?
Si les données sont protégées par un chiffrement à l'état de l'art et que la clé n'a pas été compromise, le risque est fortement réduit. Dans ce cas, l'information des personnes concernées n'est pas requise. L'incident doit tout de même être inscrit au registre, et une notification à la CNIL reste nécessaire si un risque subsiste, par exemple une perte de disponibilité des données.
Qui doit notifier la CNIL quand la fuite vient d'un prestataire ?
C'est le responsable de traitement, c'est-à-dire l'organisme client du prestataire. Le sous-traitant doit l'alerter dans les meilleurs délais. Il peut notifier la CNIL pour son compte, mais le responsable garde ses obligations et la décision finale.
Comment notifier une violation de données à la CNIL en ligne ?
La notification se fait sur le téléservice de la CNIL, réservé aux responsables de traitement. Vous déposez d'abord une notification initiale avec les éléments connus, puis une notification complémentaire. Le récapitulatif obtenu à la fin sert de documentation interne.
Violation de données personnelles : que faire en 72 heures ?