Registre des traitements RGPD : le guide pour PME en 2026
Le registre des activités de traitement est le document écrit, papier ou électronique, dans lequel une organisation recense ses traitements de données personnelles. L'article 30 du RGPD en fait une obligation pour tous les organismes. Les entreprises de moins de 250 salariés n'en sont dispensées que dans des cas très limités, si bien qu'en pratique presque toutes les PME doivent en tenir un. Une fiche par activité, remplie à partir du modèle gratuit de la CNIL, suffit pour bien commencer.
En bref:
- L'article 30 du RGPD impose un registre des activités de traitement au responsable de traitement comme au sous-traitant, et la CNIL peut demander à le consulter.
- La dérogation pour les structures de moins de 250 salariés ne joue pas pour les traitements non occasionnels comme la paie, les traitements à risque comme la vidéosurveillance, ni les données sensibles : presque toutes les PME sont concernées.
- La CNIL recommande de rédiger une fiche par activité, identifiée par sa finalité et non par le logiciel utilisé, et propose un modèle de registre simplifié au format ODS.
- Chaque fiche indique au minimum les finalités, les catégories de personnes et de données, les destinataires, les éventuels transferts hors UE, les durées de conservation et les mesures de sécurité.
- La proposition européenne d'Omnibus numérique relèverait la dérogation à moins de 750 salariés, sauf pour les traitements à risque élevé, mais en novembre 2026 c'est toujours le seuil de 250 qui s'applique.
Table des matières
- Qu'est-ce que le registre des traitements RGPD et à quoi sert-il ?
- Mon entreprise de moins de 250 salariés doit-elle tenir un registre ?
- Que doit contenir le registre des activités de traitement ?
- Comment remplir son registre RGPD étape par étape ?
- Quels exemples de fiches pour une PME ou un indépendant ?
- Sous-traitant : faut-il tenir un second registre ?
- Quel modèle ou outil utiliser pour son registre ?
- Que risque-t-on sans registre et que va changer l'Omnibus numérique ?
- Yundera : simplifier les fiches de votre registre grâce à un serveur privé en France
- Registre RGPD : les erreurs les plus fréquentes à éviter
- Sources
- Questions fréquentes
Qu'est-ce que le registre des traitements RGPD et à quoi sert-il ?
Le registre des traitements est l'inventaire écrit de toutes les opérations de votre organisation qui utilisent des données personnelles : paie, fichier clients, recrutement, vidéosurveillance, etc. L'article 30 du RGPD en fixe le contenu et précise qu'il se présente « sous une forme écrite y compris la forme électronique ». Comme le rappelle la CNIL, son format est libre : papier, tableur ou logiciel dédié.
Depuis l'entrée en application du RGPD en mai 2018, la plupart des déclarations préalables à la CNIL ont disparu. Le registre les remplace par une logique de responsabilité : vous n'avez plus à déclarer vos traitements, mais vous devez être capable de les documenter. Le registre sert ainsi à trois choses :
- Savoir : identifier quelles données vous traitez, pourquoi, et qui y a accès.
- Piloter : repérer les durées de conservation à appliquer, les prestataires à encadrer et les mesures de sécurité à renforcer.
- Prouver : présenter un document à jour en cas de contrôle, de demande d'un client ou de violation de données.
La CNIL donne l'exemple en publiant son propre registre. La version de mai 2026 compte 56 fiches, soit une par activité de traitement. L'autorité le décrit comme « un outil de pilotage de ses activités de traitement » et précise qu'il « va au-delà du minimum exigé par les textes ».
Conseil de pro : parcourez le registre de la CNIL avant de commencer le vôtre. Il montre concrètement à quoi ressemble une fiche bien remplie.
Mon entreprise de moins de 250 salariés doit-elle tenir un registre ?
Oui, dans la grande majorité des cas. L'article 30, paragraphe 5, du RGPD prévoit bien une dérogation pour les organisations de moins de 250 employés, mais elle tombe dès que le traitement relève de l'une des situations suivantes :
- Traitement non occasionnel : toute activité régulière, comme la gestion de la paie, citée par la CNIL, ou le suivi de vos clients et de leur facturation.
- Traitement à risque : un traitement susceptible de porter atteinte aux droits et libertés des personnes, par exemple la géolocalisation de véhicules ou la vidéosurveillance.
- Données sensibles ou pénales : les données de santé et les autres catégories particulières de l'article 9, ou les données relatives aux condamnations et infractions de l'article 10.
La CNIL en tire la conclusion qui s'impose : « cette dérogation est donc limitée à des cas très particuliers ». En cas de doute, elle recommande d'inscrire le traitement au registre.
Concrètement, un indépendant qui facture des clients chaque mois ou une TPE qui verse des salaires effectue des traitements réguliers. Ces activités doivent figurer dans un registre, même s'il reste partiel. Seuls les traitements vraiment ponctuels et sans risque peuvent en être exclus.
Conseil de pro : ne pariez pas sur un assouplissement à venir. La proposition européenne d'Omnibus qui relèverait le seuil n'est pas en vigueur, et le texte actuel s'applique dès aujourd'hui en cas de contrôle.
Que doit contenir le registre des activités de traitement ?
Pour chaque activité, le registre du responsable de traitement doit comporter les sept mentions listées par l'article 30, paragraphe 1, du RGPD. Les voici, illustrées avec la fiche « gestion des clients et de la facturation » d'une PME :
- a) Identité et coordonnées : nom et coordonnées de l'entreprise et, le cas échéant, du responsable conjoint, du représentant et du délégué à la protection des données (DPO). Exemple : SARL Dupont, 12 rue X, [email protected].
- b) Finalités : à quoi sert le traitement. Exemple : établir les devis et les factures, puis suivre les paiements.
- c) Personnes et données : les catégories de personnes concernées et de données traitées. Exemple : clients et prospects ; nom, adresse, e-mail, historique de commandes.
- d) Destinataires : qui reçoit les données, y compris dans des pays tiers. Exemple : service comptable, expert-comptable, éditeur du logiciel de facturation.
- e) Transferts hors UE : le pays concerné et, dans certains cas, les garanties prévues. Exemple : un outil d'e-mailing hébergé aux États-Unis.
- f) Délais d'effacement : combien de temps chaque catégorie de données est conservée, selon la durée que vous avez fixée et vérifiée.
- g) Mesures de sécurité : une description générale des mesures techniques et organisationnelles de l'article 32. Exemple : accès nominatifs, double authentification, sauvegardes chiffrées.
Le texte n'exige les mentions f et g que « dans la mesure du possible ». La CNIL les inclut toutefois dans son modèle. Les laisser vides affaiblit la valeur du registre comme preuve de conformité.
Comment remplir son registre RGPD étape par étape ?
Pour remplir votre registre, suivez quatre étapes : inventorier vos activités, remplir une fiche par activité, vérifier vos prestataires, puis organiser la mise à jour. La CNIL donne les principes de chaque étape.
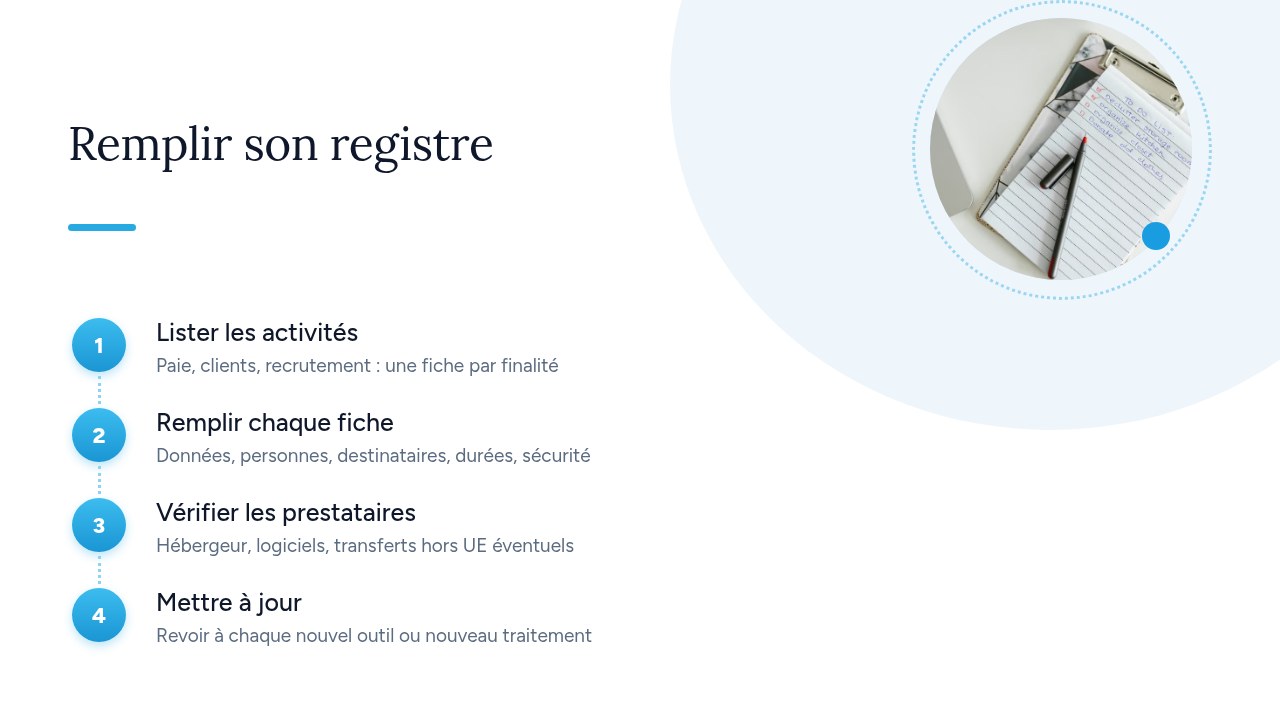
- Inventorier les activités : la règle de la CNIL est claire, les traitements « doivent être identifiés par finalité et non par logiciel utilisé ». Votre CRM peut ainsi servir à la fois à la prospection et au service après-vente, ce qui fait deux fiches. Interrogez chaque service : les RH pour la paie et le recrutement, le commercial pour la prospection et les clients, la comptabilité pour les fournisseurs et la facturation, l'IT pour les comptes utilisateurs, les journaux et la vidéosurveillance.
- Remplir chaque fiche : la CNIL demande de « remplir une fiche de registre par activité ». Reprenez les sept mentions de l'article 30 décrites plus haut.
- Vérifier les prestataires : pour chaque outil, notez l'hébergeur, l'éditeur SaaS, le lieu de stockage des données et les éventuels transferts hors UE. Ces informations figurent en général dans le contrat ou l'accord de sous-traitance.
- Désigner un responsable et mettre à jour : la CNIL indique que le registre peut être confié à une personne nommée, ou au DPO s'il existe. Il doit ensuite être actualisé « au gré des évolutions » : nouvel outil, nouvelle finalité, changement de prestataire.
Conseil de pro : ajoutez au registre une colonne « date de dernière revue ». Un registre daté prouve qu'il est réellement tenu à jour.
Quels exemples de fiches pour une PME ou un indépendant ?
Ces quatre fiches types couvrent l'essentiel des traitements d'une PME ou d'un indépendant. Adaptez-les à votre situation, et vérifiez chaque durée de conservation au regard de vos obligations légales et des recommandations de la CNIL.
- Paie et gestion du personnel : la finalité est de verser les salaires et de remplir les déclarations sociales. Elle concerne les salariés, avec leur identité, leur RIB, leur numéro de sécurité sociale et leur rémunération. Les destinataires sont l'expert-comptable, l'URSSAF et l'éditeur du logiciel de paie. La durée de conservation suit les obligations sociales et fiscales. Côté sécurité, l'accès est réservé aux RH et à la direction.
- Clients et facturation : il s'agit d'établir les devis, les factures et les relances. Le traitement concerne les clients et les prospects, avec leurs coordonnées et l'historique de leurs achats. Les données vont à la comptabilité, à l'expert-comptable et à l'hébergeur de l'outil. La durée de conservation suit les obligations comptables, et les sauvegardes sont régulières.
- Recrutement : la finalité est de sélectionner des candidats à partir de leur CV, de leur lettre et des notes d'entretien. Seuls les managers concernés y ont accès. La durée de conservation est limitée pour les candidats non retenus, et ceux-ci doivent en être informés.
- Vidéosurveillance des locaux : il s'agit d'assurer la sécurité des biens et des personnes. Le traitement concerne les salariés et les visiteurs, et les images sont conservées pour une durée courte et définie. L'accès est restreint et journalisé.
Si l'un de ces outils est hébergé hors de l'Union européenne, par exemple un logiciel de recrutement américain, ajoutez à la fiche une ligne « transfert ». Elle indique le pays et, dans les cas prévus, les garanties appropriées, conformément à l'article 30, paragraphe 1, point e, du RGPD.
Sous-traitant : faut-il tenir un second registre ?
Oui, si vous traitez des données personnelles pour le compte de vos clients, vous devez tenir un registre de sous-traitant en plus de votre propre registre. C'est le cas d'une agence web qui gère le site d'un client, d'un infogérant, d'un cabinet de paie ou d'un freelance qui administre le CRM d'une entreprise. L'article 30, paragraphe 2, du RGPD fixe son contenu :
- Vos clients : le nom et les coordonnées de chaque responsable de traitement pour le compte duquel vous agissez et, le cas échéant, de leur représentant et de leur DPO.
- Vos propres sous-traitants : le nom et les coordonnées des sous-traitants auxquels vous faites appel, par exemple votre hébergeur.
- Les catégories de traitements : ce que vous faites pour chaque client, comme l'hébergement, la maintenance ou l'édition des bulletins de paie.
- Les transferts hors UE : le pays de destination et, dans certains cas, les garanties appropriées.
- Les mesures de sécurité : une description générale, demandée « dans la mesure du possible ».
Ce registre est organisé par client et par type de prestation, et non par finalité. La CNIL recommande d'établir une fiche par catégorie d'activité, par exemple hébergement ou maintenance. Si vous êtes à la fois responsable de traitement pour vos salariés et vos clients, et sous-traitant pour ces mêmes clients, elle conseille de tenir 2 registres distincts.
Conseil de pro : vos clients vous demanderont souvent ces informations pour compléter leur propre registre. Un registre de sous-traitant à jour vous fait gagner du temps à chaque questionnaire de conformité.
Quel modèle ou outil utiliser pour son registre ?
Le point de départ le plus simple pour une PME est le modèle de registre simplifié de la CNIL, au format ODS. Il s'ouvre avec LibreOffice ou un autre tableur. Selon la CNIL, les anciens modèles RTF et PDF ne sont plus mis à jour : utilisez donc la version ODS. Le RGPD n'impose aucun outil. La CNIL le rappelle : « Le format du registre est libre et peut être constitué au format papier ou électronique. » Quatre options s'offrent à vous :
- Modèle CNIL (ODS) : gratuit et déjà structuré selon les mentions obligatoires. C'est l'idéal pour un indépendant ou une TPE.
- Tableur partagé : le modèle CNIL repris dans un classeur commun, avec un onglet par fiche. Il est pratique quand plusieurs services y contribuent.
- Wiki interne : une page par activité, avec un historique des modifications. Il convient aux équipes qui documentent déjà leurs processus.
- Logiciel dédié : il ajoute des rappels de revue, des liens avec les AIPD et des exports. Il devient utile au-delà de quelques dizaines de fiches.
Quel que soit l'outil, trois exigences restent les mêmes. Le registre doit être écrit, tenu à jour et transmissible, car l'article 30, paragraphe 4, du RGPD impose de le mettre à la disposition de l'autorité de contrôle sur demande. Une entreprise privée n'a pas à le rendre public.
Conseil de pro : stockez le registre dans un espace dont vous contrôlez les accès et l'export. Il décrit vos traitements et vos mesures de sécurité : c'est un document sensible, que vous devez pouvoir produire rapidement en cas de contrôle.
Que risque-t-on sans registre et que va changer l'Omnibus numérique ?
Sans registre, vous ne pouvez pas présenter à la CNIL le document que l'article 30, paragraphe 4, du RGPD vous oblige à tenir à sa disposition. Vous vous privez aussi de la preuve la plus simple de votre conformité. Les risques sont concrets :
- Contrôle : le registre fait partie des premiers documents demandés, car il décrit vos traitements, vos prestataires et vos mesures de sécurité.
- Sanction simplifiée : en novembre 2026, la CNIL a prononcé dix sanctions contre des collectivités, avec des amendes de 3 000 € à 20 000 €, soit le « maximum légal pour ce type de procédure ». Les manquements portaient sur la sécurité et les analyses d'impact, que le registre aide justement à identifier.
Côté réforme, la proposition dite Omnibus IV porterait la dérogation de l'article 30.5 aux organisations de moins de 750 personnes, sauf si le traitement est susceptible d'entraîner un risque élevé au sens de l'article 35. Dans leur avis du 9 juillet 2025, l'EDPB et le CEPD saluent la simplification, mais demandent des clarifications, notamment sur le choix de 750 plutôt que 500. En parallèle, la Commission a présenté le 19 novembre 2025 un « Digital Omnibus » qui modifie d'autres pans du RGPD, en vue d'une adoption possible en 2026.
Ces textes restent des propositions. Aujourd'hui, le seuil de 250 salariés et ses exceptions s'appliquent. Et même après une réforme, les traitements à risque élevé resteraient à documenter.
Yundera : simplifier les fiches de votre registre grâce à un serveur privé en France
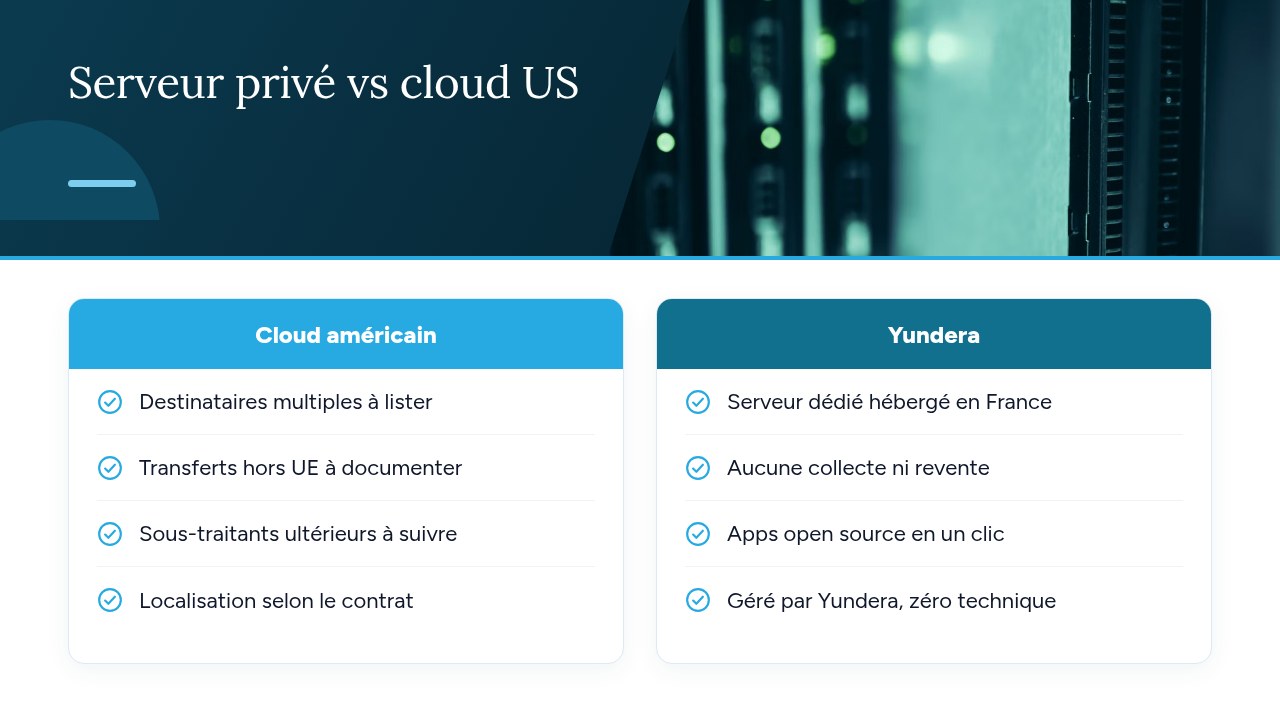
Avec un serveur privé hébergé en France, plusieurs outils partagent le même hébergeur, ce qui rend vos fiches de registre plus courtes et plus faciles à vérifier. Chaque service cloud que vous ajoutez entraîne en effet de nouvelles lignes : un éditeur à inscrire parmi les destinataires, ses propres sous-traitants à suivre et, s'il est hébergé hors de l'Union, un transfert à documenter au titre de l'article 30, paragraphe 1, point e, du RGPD. Une PME qui utilise cinq services différents pour ses fichiers, ses photos, son site et sa bureautique remplit donc cinq fois ces rubriques.
Yundera propose une autre organisation : un serveur privé géré (Personal Cloud Server), hébergé en France et dédié à un seul client. Des applications open source prêtes à l'emploi s'y installent en un clic depuis un app store, qu'il s'agisse de stockage de fichiers, de photos, d'hébergement de site ou de bureautique. Chaque application est accessible en HTTPS sur votre propre domaine, sans IP fixe, sans redirection de ports et sans certificat à configurer. Vos données restent sur votre serveur, et Yundera ne les collecte pas et ne les revend pas. Aucune compétence technique n'est requise, puisque Yundera gère le serveur. Yundera doit tout de même figurer dans votre registre comme prestataire d'hébergement. Le reste de votre démarche de conformité vous appartient : notre checklist de conformité RGPD dans le cloud vous aide à la compléter.
Pour comparer les formules et les tarifs, consultez la page des serveurs privés Yundera.
Registre RGPD : les erreurs les plus fréquentes à éviter
Les erreurs les plus fréquentes sont de se croire dispensé et de laisser le registre vieillir. On retrouve aussi souvent ces pièges :
- Se croire exempté : avoir moins de 250 salariés ne dispense pas des traitements réguliers comme la paie ou la facturation.
- Classer par logiciel : la CNIL demande un classement par finalité.
- Oublier ses outils SaaS : leurs sous-traitants et leurs transferts hors UE doivent apparaître dans les fiches.
- Ne plus le mettre à jour : un registre rédigé une fois puis oublié ne reflète plus la réalité.
- Le confondre avec la politique de confidentialité : celle-ci informe les personnes, alors que le registre documente vos traitements en interne.
- Anticiper l'Omnibus : la réforme n'est pas en vigueur.
Bien tenu, le registre sert de base à vos autres obligations. Il vous indique quels traitements nécessitent une analyse d'impact, quelles données sont touchées en cas de violation, et où chercher les données d'une personne qui exerce son droit d'accès.
— Yundera
Sources
- Le registre des activités de traitement | CNIL
- Règlement (UE) 2016/679 (RGPD), article 30 – EUR-Lex
- Le registre RGPD de la CNIL | CNIL
- Modifications ciblées du RGPD : l'EDPB et le CEPD se félicitent de la simplification des obligations en matière de tenue de registres
- Proposition de règlement « Digital Omnibus » – CMS
- Cybersécurité des collectivités territoriales : la CNIL prononce dix sanctions | CNIL
Questions fréquentes
Le registre des traitements RGPD est-il obligatoire pour un auto-entrepreneur ?
Le plus souvent, oui. La dérogation prévue pour les structures de moins de 250 salariés ne couvre pas les traitements réguliers, comme la gestion des clients et de la facturation. Un auto-entrepreneur qui facture des clients doit donc au moins inscrire cette activité dans un registre, même succinct.
Existe-t-il un modèle gratuit de registre RGPD fourni par la CNIL ?
Oui. La CNIL propose sur sa page dédiée au registre un modèle de registre simplifié, gratuit, au format ODS. Les anciens modèles RTF et PDF ne sont plus mis à jour, il faut donc utiliser la version ODS.
Quelle différence entre le registre du responsable de traitement et celui du sous-traitant ?
Le registre du responsable recense vos propres traitements, classés par finalité : paie, clients, recrutement, etc. Le registre du sous-traitant liste les clients pour le compte desquels vous traitez des données, les catégories de traitements effectués, vos propres sous-traitants et les éventuels transferts hors UE. Si vous jouez les deux rôles, la CNIL recommande de tenir deux registres distincts.
À quelle fréquence faut-il mettre à jour le registre des activités de traitement ?
Le RGPD ne fixe pas de fréquence. Le registre doit être actualisé à chaque évolution : nouvel outil, nouvelle finalité, changement de prestataire. En complément, une revue annuelle, datée dans le registre, permet de prouver qu'il est réellement tenu.
Quelle sanction en l'absence de registre des traitements lors d'un contrôle CNIL ?
L'absence de registre constitue un manquement à l'article 30 du RGPD, qui impose de le mettre à la disposition de la CNIL sur demande. Dans le cadre de la procédure simplifiée, les amendes peuvent atteindre 20 000 €, comme l'illustrent les sanctions prononcées en novembre 2026. La CNIL peut aussi engager la procédure ordinaire, dont les plafonds sont plus élevés.
Registre des traitements RGPD : le guide pour PME en 2026