Cloud Act : ce que risquent vos données et comment réagir
Le Cloud Act est une loi américaine de 2018 qui permet aux forces de l'ordre des États-Unis d'accéder aux données stockées par les fournisseurs de cloud américains, que les serveurs soient situés aux États-Unis ou à l'étranger. Héberger ses données en France ne suffit donc pas si le fournisseur relève du droit américain. Pour évaluer votre exposition, regardez qui exploite le service et quel droit s'applique à lui, pas seulement où se trouvent les serveurs.
En bref:
- Adopté en 2018 par le Congrès américain, le Cloud Act vise des données détenues par des fournisseurs américains, y compris sur des serveurs situés hors des États-Unis.
- La localisation en France ne règle pas seule la question : il faut aussi vérifier le droit auquel le fournisseur et sa maison mère sont soumis.
- L'article 48 du RGPD subordonne la reconnaissance ou l'exécution d'une décision d'un pays tiers à un accord international, tel qu'un traité d'entraide judiciaire, sans préjudice des autres motifs de transfert.
- Le Cloud Act et le Data Privacy Framework sont deux sujets distincts : le premier concerne l'accès judiciaire aux données, le second l'encadrement des transferts de données personnelles vers les États-Unis.
- Commencez par cartographier vos données et vos prestataires, puis traitez en priorité les données les plus sensibles confiées à des fournisseurs soumis au droit américain.
Table des matières
- Qu'est-ce que le Cloud Act, en termes simples ?
- Mon entreprise est-elle concernée par le Cloud Act ?
- Héberger ses données en France protège-t-il du Cloud Act ?
- Le Cloud Act est-il compatible avec le RGPD ?
- Quelle différence entre le Cloud Act et le Data Privacy Framework ?
- Comment évaluer l'exposition de vos données en 4 étapes ?
- SecNumCloud protège-t-il vraiment du Cloud Act ?
- Quelles mesures prendre sans tout migrer ?
- Yundera : un serveur privé hébergé en France pour reprendre la main
- Cloud Act : les erreurs les plus fréquentes des entreprises
- Sources
- Questions fréquentes
Qu'est-ce que le Cloud Act, en termes simples ?
Le Cloud Act, pour Clarifying Lawful Overseas Use of Data Act, est une loi américaine adoptée en 2018 par le Congrès qui autorise les forces de l'ordre des États-Unis à accéder aux données stockées par les fournisseurs de cloud américains, que les serveurs se trouvent aux États-Unis ou à l'étranger. Le critère central n'est donc pas le lieu de stockage, mais le fournisseur qui détient les données.
Deux confusions reviennent souvent :
- Ce n'est pas un droit d'accès libre : le texte ne donne pas aux autorités américaines une consultation permanente des données. L'accès passe par une demande adressée au fournisseur dans un cadre légal, et une injonction judiciaire fondée en est un exemple.
- Ce n'est pas réservé aux données américaines : la loi peut toucher les données personnelles détenues par un fournisseur américain, y compris sur des serveurs situés hors des États-Unis. Une PME française peut donc être exposée à travers ses prestataires.
Ce texte reste mal connu des entreprises. Selon une étude Ionos publiée en 2019 auprès de 500 décideurs IT français, 33 % des entreprises interrogées disaient ne pas comprendre en quoi il consistait. Ce chiffre est ancien, mais il rappelle une réalité utile : on peut choisir un service cloud sans jamais vérifier le droit auquel son fournisseur est soumis.
Mon entreprise est-elle concernée par le Cloud Act ?
Oui, votre entreprise peut être concernée dès lors qu'elle confie des données à un fournisseur de cloud américain, même si elle n'a elle-même aucune activité aux États-Unis. Le texte vise les données stockées par ces fournisseurs : la demande s'adresse d'abord au prestataire, et le client est exposé à travers lui.
Pour mesurer cette exposition, passez en revue vos principaux services :
- Messagerie : qui exploite vos boîtes mail et conserve leurs archives ?
- Stockage : où sont vos fichiers partagés, et quel fournisseur les détient ?
- Suite bureautique : vos documents, agendas et contacts dépendent-ils d'un éditeur américain ?
- CRM : quelle société héberge vos données clients et commerciales ?
- Sauvegardes : vos copies sont-elles confiées au même fournisseur ou à un autre acteur américain ?
- Sous-traitants : vos prestataires français s'appuient-ils eux-mêmes sur un cloud américain ?
Pour chaque service, relevez la société qui signe le contrat, sa maison mère et les éventuels sous-traitants mentionnés dans ses documents contractuels.
Le cas d'une entreprise française ayant une filiale ou une activité aux États-Unis est plus délicat. Les sources consultées pour cet article ne permettent pas d'en tirer une règle générale : la réponse dépend de l'organisation du groupe et de l'entité qui détient réellement les données. Dans cette situation, faites analyser votre cas par un juriste spécialisé.
Héberger ses données en France protège-t-il du Cloud Act ?
Non, héberger ses données en France ne protège pas à lui seul du Cloud Act si le fournisseur reste soumis au droit américain. Un serveur à Paris ou à Marseille règle la question de la localisation, pas celle du droit auquel obéit la société qui détient les données.
L'audition d'Anton Carniaux, directeur des affaires publiques et juridiques de Microsoft France, l'illustre bien. Le 10 juin 2025, devant la commission d'enquête du Sénat sur la commande publique, il a été interrogé sur la transmission de données de l'administration française au gouvernement américain. Selon ActuIA, il a admis qu'en cas d'injonction judiciaire américaine fondée, Microsoft est légalement contraint de remettre ces données.
Le compte rendu du Sénat apporte aussi des éléments de contexte :
- Engagement contractuel : « nous nous engageons contractuellement à l'égard de nos clients, y compris ceux du secteur public ».
- Portée des réponses : « nous répondons dans des cas extrêmement précis et limités ».
- Historique déclaré : « depuis trois ans, aucune demande en la matière n'a affecté une entreprise européenne ».
Ces déclarations indiquent que le risque paraît limité en pratique, selon le fournisseur lui-même, mais elles ne le suppriment pas juridiquement. Pour évaluer un service, regardez donc la localisation des serveurs, mais aussi l'identité du fournisseur et de sa maison mère.
Le Cloud Act est-il compatible avec le RGPD ?
La compatibilité entre le Cloud Act et le RGPD n'est pas simple : les deux textes peuvent entrer en tension, sans que cela permette de conclure à une incompatibilité générale et définitivement tranchée. Le point de friction se trouve à l'article 48 du RGPD.
Celui-ci prévoit qu'une décision d'une juridiction ou d'une autorité administrative d'un pays tiers exigeant le transfert ou la divulgation de données personnelles ne peut être reconnue ou rendue exécutoire qu'à la condition d'être fondée sur un accord international, tel qu'un traité d'entraide judiciaire. Le texte ajoute une réserve importante : cette règle s'applique « sans préjudice d'autres motifs de transfert » prévus par le même chapitre.
Concrètement, un fournisseur soumis aux deux droits peut se retrouver dans une position délicate :
- Côté américain : il peut recevoir une demande à laquelle le droit des États-Unis lui impose de répondre.
- Côté européen : il doit vérifier sur quelle base une divulgation de données personnelles peut être admise au regard du RGPD.
L'article 48 ne constitue donc pas une interdiction absolue de toute divulgation, mais il ne suffit pas non plus à valider une demande étrangère. Pour le client, la conséquence est pratique : demandez à votre fournisseur comment il traite ces demandes et quels engagements il prend par contrat. Pour un cas sensible ou litigieux, faites appel à un juriste spécialisé.
Quelle différence entre le Cloud Act et le Data Privacy Framework ?
Le Cloud Act concerne l'accès judiciaire à des données détenues par un fournisseur américain, tandis que le Data Privacy Framework (DPF) encadre les transferts de données personnelles de l'Union européenne vers les États-Unis. Les deux sujets se croisent dans les contrats cloud, mais ils ne répondent pas à la même question :
- Cloud Act : les autorités américaines peuvent-elles obtenir des données auprès de ce fournisseur, y compris si elles sont stockées hors des États-Unis ?
- DPF : une entreprise peut-elle transférer des données personnelles vers un destinataire américain sur la base de ce cadre européen ?
Une certification DPF ne supprime donc pas à elle seule l'exposition au Cloud Act. Elle peut être utile pour analyser un transfert, mais elle ne change pas le droit auquel le fournisseur reste soumis.
Le DPF reste par ailleurs contesté. Selon le cabinet WilmerHale, le Tribunal de l'UE a confirmé en septembre 2025 la validité de la décision d'adéquation de 2023, puis le député français Philippe Latombe a formé un pourvoi le 31 octobre 2025. Le cabinet évoque une possible infirmation en appel. Cette analyse date de décembre 2025 : avant de vous appuyer sur le DPF, vérifiez l'état de la procédure.
Conseil de pro : dans votre registre des traitements, notez séparément la base utilisée pour le transfert et le droit applicable au fournisseur. Vous éviterez de traiter ces deux questions comme une seule.
Comment évaluer l'exposition de vos données en 4 étapes ?
Pour évaluer l'exposition de vos données, reliez chaque service à son fournisseur, au droit qui lui est applicable et à la sensibilité des informations concernées. Quatre étapes suffisent pour obtenir une première vue exploitable :
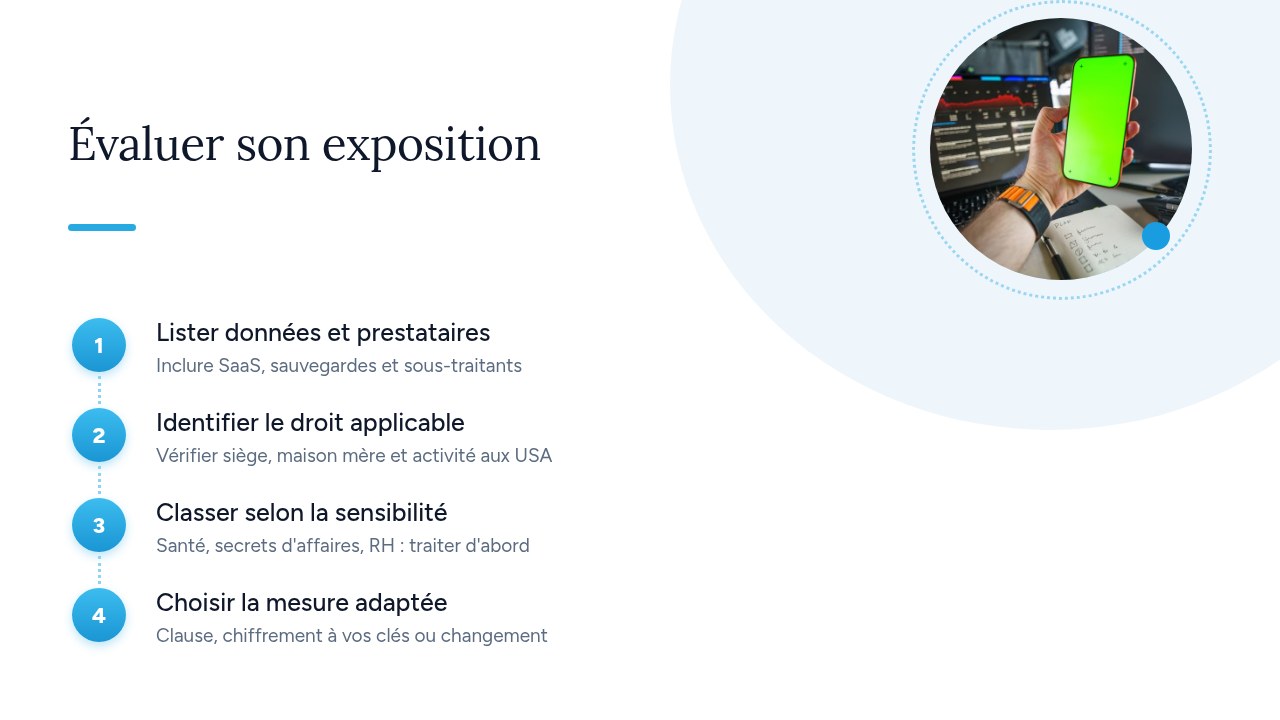
- Lister données et prestataires : recensez vos services, sans oublier les SaaS, les sauvegardes et les sous-traitants.
- Identifier le droit applicable : vérifiez le siège du fournisseur, sa maison mère et son éventuelle activité aux États-Unis.
- Classer selon la sensibilité : traitez d'abord les données de santé, les secrets d'affaires et les données RH.
- Choisir la mesure adaptée : conservez le service, renforcez le contrat, chiffrez avec vos propres clés ou changez de prestataire.
Pour une PME, un simple tableur suffit. Prévoyez six colonnes : service, données, fournisseur, droit applicable, sensibilité et décision. Voici un exemple de ligne fictive :
- Service : stockage partagé
- Données : contrats clients et dossiers RH
- Fournisseur : filiale française d'un groupe américain
- Droit applicable : à confirmer auprès du fournisseur et d'un juriste
- Sensibilité : élevée
- Décision : déplacer les dossiers RH en priorité
Lors de l'échange avec le fournisseur, utilisez l'article 48 du RGPD comme point de contrôle : demandez-lui comment il traite une décision d'un pays tiers exigeant le transfert ou la divulgation de données personnelles, et conservez sa réponse écrite.
SecNumCloud protège-t-il vraiment du Cloud Act ?
SecNumCloud réduit fortement le risque lié au Cloud Act, mais il ne garantit pas une protection totale et définitive. Cette qualification délivrée par l'ANSSI comporte depuis sa version 3.2, en 2022, des exigences d'immunité aux lois extraterritoriales. Le Monde Informatique en cite trois :
- Prestataire européen : le siège social et la capitalisation doivent être européens.
- Accès aux données : les sous-traitants ou fournisseurs non européens ne doivent pas y avoir accès.
- Exploitation : le prestataire doit rester autonome dans l'exploitation de la solution.
Selon le même article, ce contrôle européen offre « une bonne garantie que le prestataire ne suivra pas une injonction d'une autorité non européenne ». Il faut toutefois lire cette garantie avec ses limites. L'article, publié le 8 janvier 2026, parle d'une protection « partielle, en tout cas limitée dans le temps ». Il cite aussi Vincent Strubel, de l'ANSSI : « Une qualification SecNumCloud ne signifie pas que le prestataire de cloud peut opérer à long terme en autarcie complète, sans s'appuyer sur des fournisseurs non européens ».
SecNumCloud reste donc un repère pertinent pour les données très sensibles, à condition de vérifier le périmètre exact de l'offre qualifiée. Pour une petite structure, ce sera rarement le premier critère : l'inventaire des données, le choix du fournisseur et les possibilités de chiffrement ou de sortie donnent souvent des décisions plus immédiates.
Quelles mesures prendre sans tout migrer ?
Sans tout migrer, vous pouvez réduire l'exposition en adaptant les mesures à la sensibilité de chaque usage. Partez de votre inventaire et avancez par niveaux :
- Conserver les usages peu sensibles : un support commercial public ou une documentation sans donnée personnelle ne justifie pas forcément un changement immédiat.
- Interroger le fournisseur : demandez ses engagements contractuels et ses rapports de transparence. Microsoft France a par exemple indiqué au Sénat publier de tels rapports deux fois par an. Lisez leur périmètre, car ils ne décrivent pas forcément votre situation.
- Chiffrer les données sensibles : lorsque c'est possible, gardez les clés de votre côté, hors du service qui stocke les fichiers. Vérifiez aussi les fonctions perdues, comme la recherche ou l'édition en ligne.
- Déplacer les données critiques : commencez par celles dont l'exposition serait la plus grave, vers un prestataire qui ne relève pas du droit américain, puis contrôlez sa maison mère et ses sous-traitants.
Le chiffrement réduit le risque, mais il ne remplace pas l'analyse juridique : il ne dit rien du droit applicable au fournisseur ni de vos obligations au titre du RGPD. De même, un engagement contractuel précise ce que le prestataire promet, sans faire disparaître une éventuelle contrainte légale.
Conseil de pro : testez la restauration et le déchiffrement avant de migrer, puis notez qui détient les clés et qui peut les récupérer en cas de départ d'un administrateur.
Yundera : un serveur privé hébergé en France pour reprendre la main
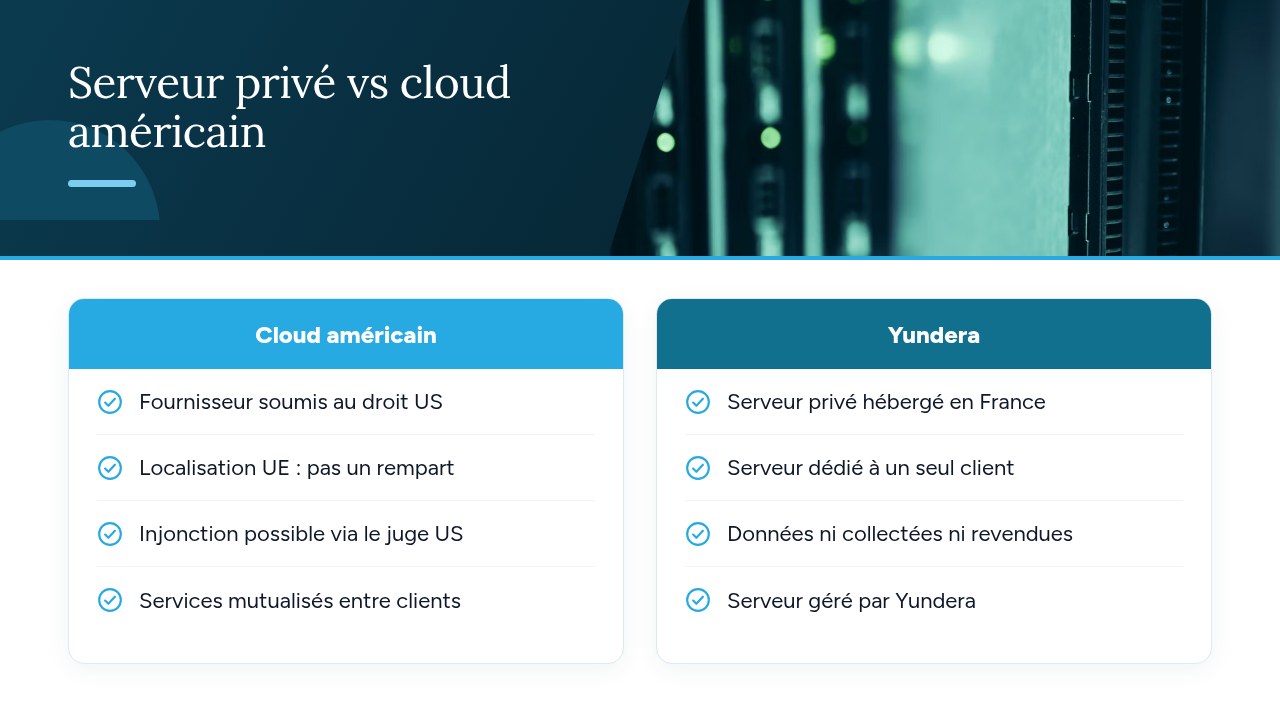
Pour reprendre la main sur une partie de vos données, Yundera propose une option concrète : un serveur privé géré (Personal Cloud Server), hébergé en France et dédié à un seul client. Il peut accueillir les données que votre inventaire vous a conduit à sortir des services grand public. Cette solution ne dispense pas d'analyser votre situation juridique, notamment si vos données ont un lien avec un pays hors de l'UE, sujet abordé dans notre article sur l'hébergement hors UE et le RGPD.
Le serveur est fourni avec des applications open source prêtes à l'emploi, comme le stockage de fichiers, les photos, l'hébergement de site ou la bureautique, et d'autres encore. Elles s'installent en un clic depuis un app store. Chaque application est accessible sur votre propre domaine en HTTPS, sans IP statique, redirection de port ni configuration manuelle de certificat. Vos données restent sur votre serveur : Yundera ne les collecte pas et ne les revend pas. Aucune compétence technique n'est requise, car Yundera gère le serveur.
Vous pouvez donc commencer par un périmètre limité, par exemple les fichiers classés comme prioritaires dans votre tableau, puis décider de la suite selon vos besoins. Pour connaître les offres et les tarifs, consultez la page des serveurs privés Yundera.
Cloud Act : les erreurs les plus fréquentes des entreprises
L'erreur la plus fréquente consiste à croire qu'un serveur en France suffit, alors que le droit applicable au fournisseur compte aussi. D'autres confusions reviennent régulièrement : assimiler le Cloud Act au DPF, s'arrêter au nom de la filiale française sans regarder la maison mère, ou oublier les sauvegardes et les sous-traitants dans l'analyse. Une clause contractuelle ne constitue pas non plus une garantie absolue : elle formalise un engagement, sans forcément écarter une contrainte légale. Enfin, tout migrer dans l'urgence crée de nouveaux risques, comme des pertes de données ou des accès mal configurés, et mobilise des moyens sur des usages parfois peu sensibles.
La démarche la plus sûre reste simple : établissez l'inventaire de vos services et de vos fournisseurs, puis traitez d'abord les données les plus sensibles. Vous pourrez ensuite décider, service par service, s'il faut conserver, renforcer ou déplacer, avec une justification écrite pour chaque choix.
— Yundera
Sources
- CHAPITRE V - Transferts de données à caractère personnel vers des pays tiers ou à des organisations internationales | CNIL
- CE Commande publique : compte rendu de la semaine du 9 juin 2025
- Données sensibles et Cloud Act : Microsoft France admet ne pas pouvoir s'opposer à une injonction américaine
- Le Cloud Act, loi méconnue des entreprises françaises
- SecNumCloud, une protection pas si hermétique au droit extraterritorial
- European Court of Justice to Review Challenge to EU-U.S. Data Privacy Framework
Questions fréquentes
Qu'est-ce que le Cloud Act ?
Le Cloud Act, ou Clarifying Lawful Overseas Use of Data Act, est une loi américaine adoptée en 2018. Il autorise les forces de l'ordre des États-Unis à accéder aux données stockées par les fournisseurs de cloud américains, que les serveurs soient situés aux États-Unis ou à l'étranger.
Le Cloud Act s'applique-t-il aux données hébergées en France ?
Oui, il peut s'appliquer si ces données sont détenues par un fournisseur soumis au droit américain. L'hébergement en France règle la question de la localisation, mais pas celle du droit auquel le fournisseur obéit.
Le Cloud Act est-il compatible avec le RGPD ?
Les deux textes peuvent entrer en tension, sans que cela permette de conclure à une incompatibilité générale et définitivement tranchée. L'article 48 du RGPD subordonne la reconnaissance ou l'exécution d'une décision d'un pays tiers à un accord international, tel qu'un traité d'entraide judiciaire, sans préjudice d'autres motifs de transfert. Un fournisseur soumis aux deux droits peut donc se retrouver dans une position délicate.
Une entreprise française peut-elle être concernée par le Cloud Act ?
Oui, notamment lorsqu'elle confie ses données à un fournisseur de cloud américain, même sans activité aux États-Unis. Si elle a elle-même une filiale ou une activité américaine, la réponse dépend de l'organisation du groupe et de l'entité qui détient les données, ce qui justifie une analyse juridique au cas par cas.
Le chiffrement protège-t-il des demandes liées au Cloud Act ?
Le chiffrement réduit le risque, surtout lorsque le client garde les clés hors du service qui stocke les données. Il ne remplace toutefois pas l'analyse juridique, car il ne change ni le droit applicable au fournisseur ni vos obligations au titre du RGPD.
Cloud Act : ce que risquent vos données et comment réagir