Une charte informatique fixe les règles d'usage des outils numériques de l'entreprise : postes, messagerie, mots de passe, cloud, appareils personnels. Elle ne devient opposable aux salariés que si elle suit la procédure du règlement intérieur : avis du CSE, publicité, communication à l'inspection du travail. Ce guide détaille son contenu utile et sa mise en place pas à pas en PME.
En bref:
- Le Code du travail n'impose pas la charte informatique en tant que telle, mais une charte qui crée des obligations générales et permanentes est assimilée à une adjonction au règlement intérieur (article L1321-5).
- Pour être opposable, la charte doit être soumise à l'avis du CSE, portée à la connaissance des salariés et communiquée à l'inspecteur du travail avec cet avis.
- Depuis la loi n° 2026-403 du 26 mai 2026, le dépôt du règlement intérieur au greffe du conseil de prud'hommes n'est plus exigé, mais la consultation du CSE et la publicité demeurent.
- Aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui ne lui a pas été préalablement présenté (article L1222-4 du Code du travail) : la charte doit donc décrire les contrôles prévus.
- Une charte efficace reste courte, se concentre sur les usages réels (mots de passe, double authentification, séparation pro/perso, signalement des incidents) et se révise à chaque changement d'outil.
Table des matières
- Qu'est-ce qu'une charte informatique et à quoi sert-elle ?
- La charte informatique est-elle obligatoire ?
- Que doit contenir une charte informatique ?
- Comment rendre la charte opposable aux salariés ?
- Et dans une entreprise de moins de 50 salariés ?
- Peut-on contrôler l'usage d'internet et de la messagerie ?
- Comment encadrer le cloud, les outils personnels et l'IA ?
- Comment faire vivre la charte après sa publication ?
- Yundera : des outils maîtrisés à inscrire dans votre charte
- Charte informatique : les erreurs les plus fréquentes
- Sources
- Questions fréquentes
Qu'est-ce qu'une charte informatique et à quoi sert-elle ?
Une charte informatique est le document interne qui fixe les règles d'usage des ressources numériques de l'entreprise : ordinateurs et téléphones, réseau et Wi-Fi, messagerie, accès à internet, services cloud et données qui y circulent. Elle dit aux utilisateurs ce qui est permis, ce qui est interdit, et ce que l'entreprise contrôle.
Elle a deux rôles. Le premier relève de la sécurité : la plupart des incidents commencent par un geste ordinaire, comme un mot de passe réutilisé, un fichier client envoyé depuis une boîte personnelle ou une pièce jointe ouverte trop vite. La charte transforme en consignes précises des bonnes pratiques comme celles de Cybermalveillance.gouv.fr, notamment séparer les usages personnels et professionnels. Le second est disciplinaire : une règle écrite et correctement diffusée permet de fonder une sanction.
Il ne faut pas la confondre avec les documents voisins :
- Règlement intérieur : il se limite à la santé et la sécurité, à la discipline et à l'échelle des sanctions, aux droits de la défense, au harcèlement et à la protection des lanceurs d'alerte (Service-Public). La charte en devient souvent une annexe.
- PSSI : c'est le document technique destiné à l'équipe informatique (architecture, sauvegardes, gestion des droits). Elle ne s'adresse pas aux utilisateurs.
- Politique de confidentialité : elle informe clients et prospects sur le traitement de leurs données. Elle ne vise pas les salariés.
Enfin, une charte de vingt pages en langage juridique sera signée sans être lue. Visez quatre à six pages, rédigées à l'impératif, avec des exemples tirés de vos outils réels.
La charte informatique est-elle obligatoire ?
Non : aucun texte n'oblige une entreprise à adopter une charte informatique en tant que telle. Dès qu'elle impose des règles à tous les salariés, en revanche, la loi la traite comme le règlement intérieur, et c'est là que se trouve le vrai enjeu.
Le règlement intérieur, lui, est obligatoire dans les entreprises de 50 salariés et plus, une fois ce seuil atteint pendant 12 mois consécutifs. En dessous, il n'est pas exigé mais reste possible (Service-Public). La charte relève de l'article L1321-5 du Code du travail : les notes de service et « tout autre document comportant des obligations générales et permanentes » sont considérés comme des adjonctions au règlement intérieur lorsqu'il existe, et sont « en toute hypothèse » soumis au même régime (Légifrance).
En pratique, deux situations se présentent :
- Charte diffusée sans procédure : elle a valeur de recommandation. Si un salarié stocke le fichier clients sur sa boîte personnelle, vous ne pourrez pas vous appuyer sur elle pour le sanctionner.
- Charte adoptée selon la procédure du règlement intérieur : ses interdictions deviennent opposables et peuvent fonder une mesure disciplinaire, dans la limite de l'échelle des sanctions prévue.
Le piège classique est la charte téléchargée, envoyée par e-mail avec une demande de signature, puis invoquée deux ans plus tard lors d'un licenciement. La signature prouve que le salarié l'a reçue, mais elle ne remplace pas la procédure.
Que doit contenir une charte informatique ?
Une charte utile couvre une douzaine de points, chacun formulé comme une consigne vérifiable plutôt qu'un principe général :
- Périmètre : salariés, stagiaires, intérimaires et prestataires ayant un accès.
- Accès et identifiants : comptes nominatifs, pas de compte partagé, verrouillage de session au départ du poste.
- Mots de passe et 2FA : reprenez les consignes de Cybermalveillance.gouv.fr, c'est-à-dire des mots de passe longs et différents pour chaque service, un gestionnaire de mots de passe et la double authentification partout où elle existe (voir nos guides sur la politique de mot de passe et la 2FA).
- Messagerie et internet : usage personnel toléré et limites, vérification par un autre canal de tout message inattendu, surtout s'il demande un virement.
- BYOD et télétravail : appareils personnels admis ou non, Wi-Fi public, séparation des usages pro et perso.
- Outils cloud et IA : liste des services autorisés et interdiction explicite de déposer des données de l'entreprise sur un compte personnel ou dans un assistant d'IA non validé.
- Données personnelles : accès limité au besoin, pas d'export de fichiers clients.
- Signalement : qui prévenir et en combien de temps en cas de perte d'un appareil ou de clic suspect.
- Départ : restitution du matériel, fermeture des comptes le dernier jour.
- Contrôles et sanctions : journaux et filtrages en place, renvoi à l'échelle des sanctions du règlement intérieur.
Conseil de pro : pour chaque clause, notez dans un document de travail l'outil qui la fait respecter (stratégie de groupe, console MDM, filtrage DNS). Une règle qu'aucun outil ni aucun contrôle ne peut faire respecter est à reformuler ou à supprimer.
Comment rendre la charte opposable aux salariés ?
Pour être opposable, la charte doit suivre la procédure de l'article L1321-4 du Code du travail, la même que pour le règlement intérieur. Une simple diffusion par e-mail ne suffit pas. Concrètement, quatre étapes :
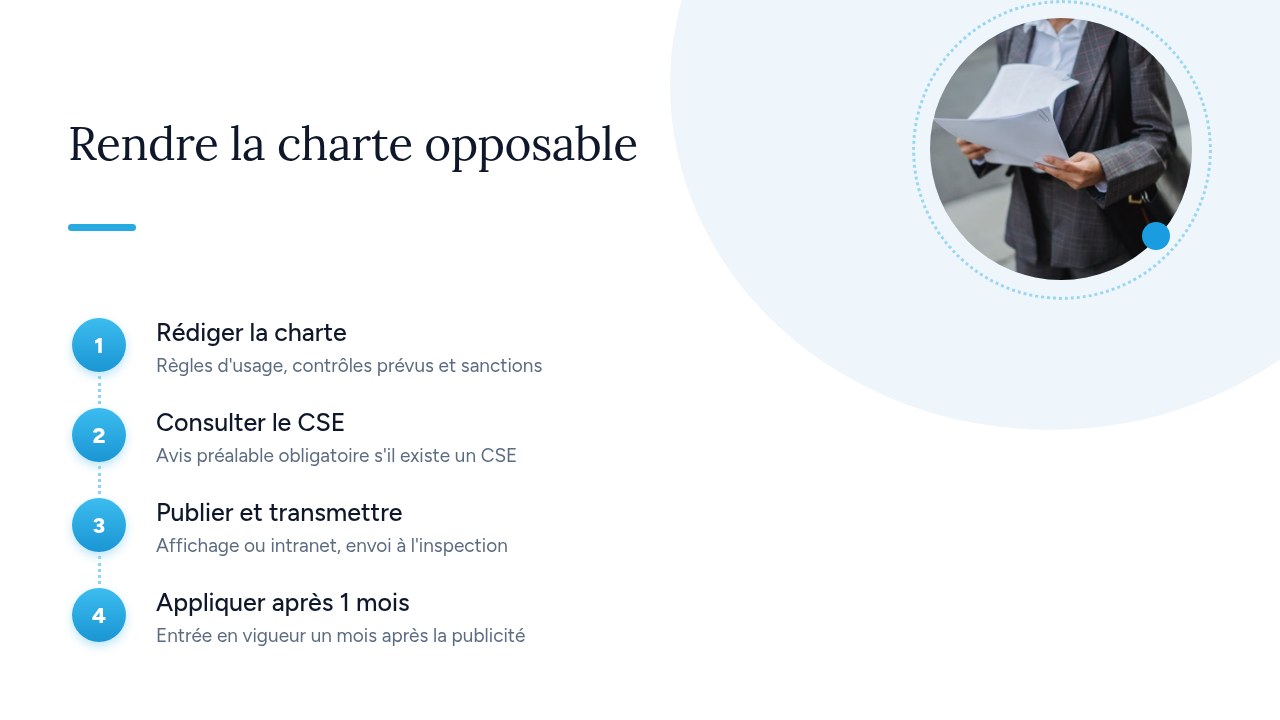
- Rédiger : règles d'usage, contrôles prévus et renvoi à l'échelle des sanctions.
- Consulter le CSE : la charte « ne peut être introduite qu'après avoir été soumise à l'avis du comité social et économique » (article L1321-4). Un avis défavorable ne bloque pas l'adoption, mais l'absence de consultation rend la charte inopposable (Service-Public).
- Publier et transmettre : portez-la à la connaissance du personnel par tout moyen (affichage, intranet) et adressez-la en même temps à l'inspection du travail, en 2 exemplaires accompagnés de l'avis du CSE.
- Appliquer après un mois : la date d'entrée en vigueur doit se situer au moins un mois après les formalités de publicité.
Depuis la loi n° 2026-403 du 26 mai 2026, le dépôt au greffe du conseil de prud'hommes n'est plus exigé. Lors de sa publication, l'article signalait qu'un décret devait encore acter cette suppression : vérifiez sa parution avant de supprimer cette étape de vos procédures. Toute modification ou tout retrait de clause repasse par les mêmes étapes.
Faites malgré tout signer un accusé de réception daté : c'est votre preuve de diffusion. Pour les prestataires et intérimaires, qui ne sont pas soumis au règlement intérieur, la signature est le seul moyen d'engager la personne. Annexez aussi la charte au contrat de prestation.
Et dans une entreprise de moins de 50 salariés ?
Sous 50 salariés, la charte reste utile et peut devenir opposable, mais le formalisme ne disparaît pas. Le règlement intérieur n'est pas obligatoire à cette taille, il reste toutefois possible (Service-Public). Deux options s'offrent à vous :
- Adopter un règlement intérieur volontaire et y annexer la charte. C'est la solution la plus claire si vous comptez un jour sanctionner un manquement.
- Diffuser la charte comme note de service. Attention : l'article L1321-5 précise que ces documents sont « en toute hypothèse » soumis aux règles du règlement intérieur (Légifrance). Il faut donc consulter le CSE s'il existe, assurer la publicité et transmettre le texte à l'inspection du travail.
Dans une TPE de huit personnes avec un expert-comptable externe et deux freelances, le risque vient souvent de l'extérieur : un prestataire qui garde un accès administrateur après sa mission ou qui stocke vos exports sur son propre cloud. Pour ces structures :
- Faire court : deux à trois pages centrées sur les accès, les mots de passe, les outils autorisés et la fin de mission.
- Faire signer chaque salarié et chaque intervenant, avec la date et la version du document.
- Annexer aux contrats de prestation, avec une clause de restitution et de suppression des données à la fin de la mission.
Conseil de pro : tenez un tableau simple « personne, accès, date d'ouverture, date de fermeture prévue ». En fin de mission, il permet de fermer les comptes en quelques minutes et prouve que la clause de départ a été appliquée.
Peut-on contrôler l'usage d'internet et de la messagerie ?
Oui, l'employeur peut contrôler l'usage d'internet et de la messagerie, à condition que les salariés aient été informés à l'avance et que le contrôle reste proportionné. L'article L1222-4 du Code du travail est sans ambiguïté : « Aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n'a pas été porté préalablement à sa connaissance » (Légifrance). Un journal de proxy activé sans information préalable ne pourra donc pas servir de preuve.
La charte doit décrire chaque dispositif réellement en place :
- Quoi : journaux du pare-feu ou du proxy, filtrage DNS par catégories, antispam, outil de gestion des appareils mobiles (MDM), journaux de connexion aux applications.
- Pourquoi : sécurité du système, prévention des fuites de données, détection d'incidents. Une finalité vague comme « contrôler l'activité » ne suffit pas.
- Combien de temps : la durée de conservation de chaque journal, cohérente avec votre registre des traitements et votre politique de conservation.
- Qui : les personnes qui ont accès aux données, et dans quelles circonstances.
Le CSE doit être informé de ces dispositifs avant leur mise en service. La proportionnalité exclut la surveillance permanente d'un poste, l'enregistrement des frappes au clavier ou les captures d'écran en continu. Les messages clairement identifiés comme personnels, par exemple un objet commençant par « Perso », ne s'ouvrent pas comme les autres.
Avant publication, confrontez vos clauses à la doctrine de la CNIL sur la cybersurveillance au travail : c'est la référence qu'utilisent ses contrôleurs.
Comment encadrer le cloud, les outils personnels et l'IA ?
On encadre le cloud et l'IA en publiant une liste d'outils autorisés, fournis par l'entreprise, et en posant une règle simple : aucune donnée de l'entreprise sur un compte personnel. C'est sur ce point que la plupart des chartes échouent. Le devis glissé dans le Google Drive personnel d'un commercial, le dossier envoyé par WeTransfer depuis une adresse Gmail ou le contrat collé dans un assistant d'IA en ligne pour le résumer ne figurent nulle part dans l'inventaire de la DSI.
Cybermalveillance.gouv.fr en donne la raison : « Il est important de séparer vos usages afin que le piratage d'un accès personnel ne puisse pas nuire à votre entreprise » (10 mesures essentielles). Dans la charte, cela se traduit par trois clauses :
- Liste blanche : pour chaque besoin (stockage, partage de gros fichiers, visioconférence, prise de notes, IA), un outil désigné avec le lien pour y accéder.
- Interdictions explicites : comptes personnels de stockage et de transfert, extensions de navigateur non validées, assistants d'IA en ligne non validés pour toute donnée client ou interne.
- Demande d'ajout : une procédure simple, comme un e-mail au référent informatique, pour faire valider un nouvel outil au lieu de l'installer en douce.
Une interdiction sans alternative pratique sera contournée dès la première échéance serrée. Si la charte bannit WeTransfer, elle doit indiquer comment envoyer 2 Go à un client (voir notre guide sur les alternatives à WeTransfer). Prévoyez des outils de stockage, de partage et de collaboration que l'entreprise maîtrise, puis vérifiez tous les six mois, auprès des équipes, ce qu'elles utilisent vraiment.
Comment faire vivre la charte après sa publication ?
Une charte reste efficace si on la présente à chaque arrivée, si on la rappelle chaque année et si on la met à jour dès que les outils ou les risques changent. Sinon, au bout de deux ans, elle décrit des logiciels que plus personne n'utilise.
- Arrivée : prenez quinze minutes le premier jour pour présenter les cinq règles clés, faire signer l'accusé de réception et activer la double authentification avec le nouvel arrivant.
- Rappel annuel : un court e-mail ou une réunion qui s'appuie sur un incident réel ou évité de l'année vaut mieux qu'une relecture intégrale.
- Mise à jour : relisez la charte à chaque nouvel outil (messagerie, cloud, IA) et après chaque incident, en vous demandant quelle règle aurait permis de l'éviter.
La procédure de signalement doit tenir en une ligne : qui prévenir (un nom, un numéro, une adresse), dans quel délai (immédiatement, même en dehors des heures de bureau) et ce qu'il ne faut pas faire (éteindre le poste, effacer le message). Si l'incident touche des données personnelles, le délai de notification de 72 heures commence à courir : voir notre guide sur la violation de données personnelles.
La procédure de départ se prépare de la même façon : restitution du matériel contre récépissé, fermeture des comptes le dernier jour, transfert des fichiers et de la boîte de messagerie à un responsable, révocation des accès partagés.
Enfin, chaque modification de fond suit de nouveau l'article L1321-4 : avis du CSE, publicité et communication à l'inspection du travail. Regroupez les changements en une révision annuelle plutôt que de multiplier les petites modifications.
Yundera : des outils maîtrisés à inscrire dans votre charte
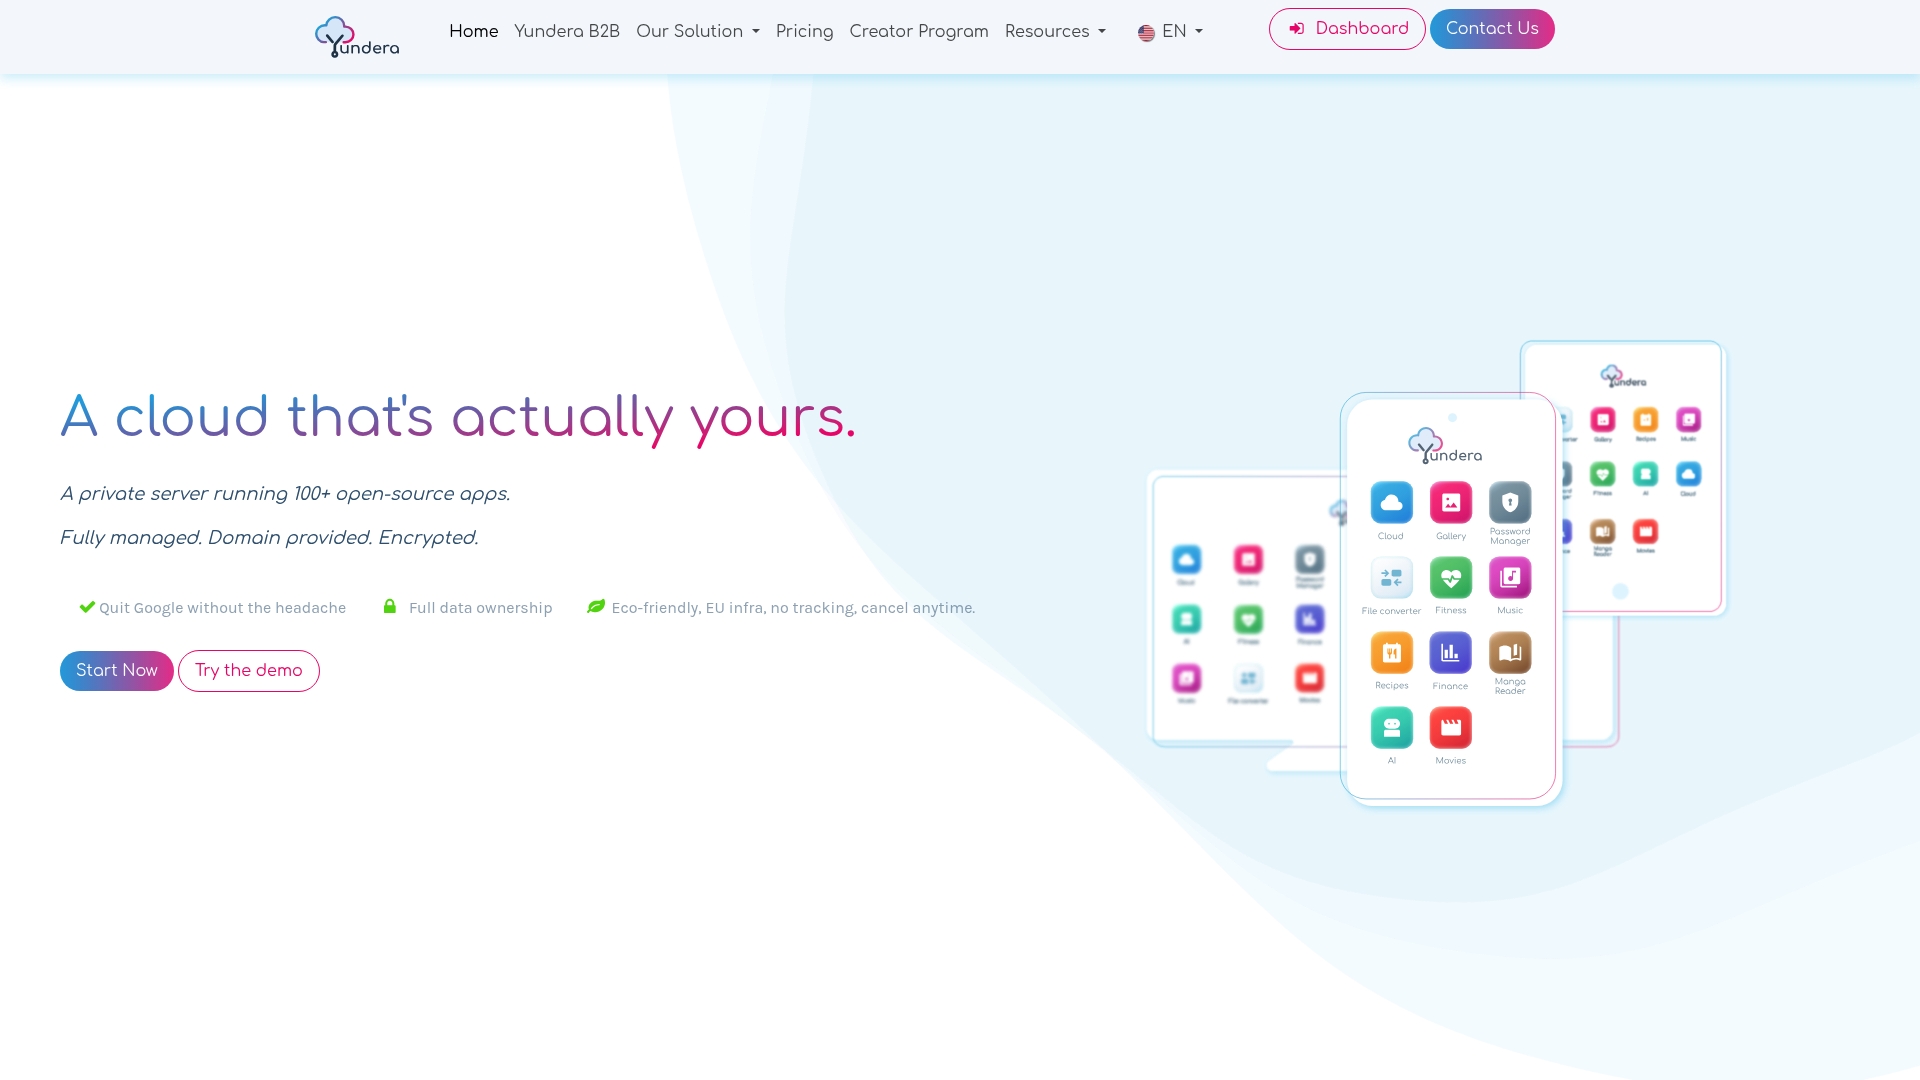
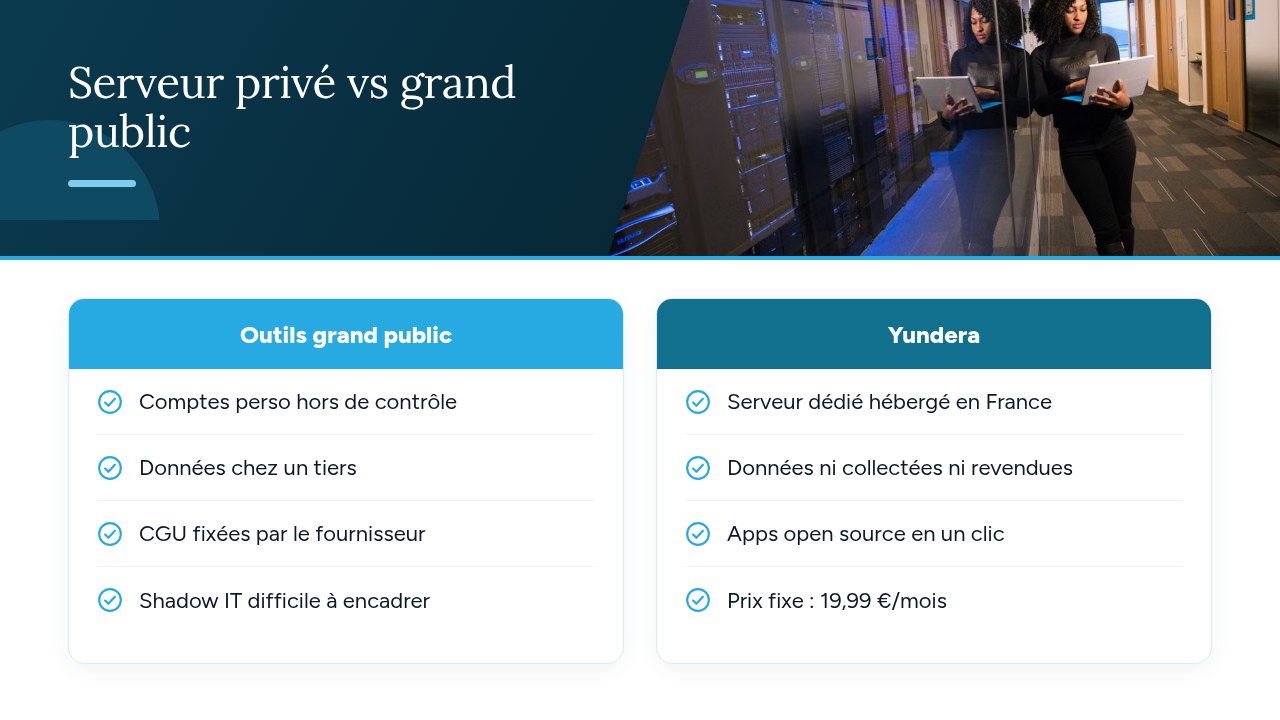
Pour qu'une liste blanche soit respectée, chaque besoin doit avoir un outil autorisé que l'entreprise maîtrise. Yundera est une option pratique pour cela : un serveur privé géré (Personal Cloud Server), hébergé en France et dédié à un seul client. On y installe en un clic, depuis un app store, des applications open source prêtes à l'emploi, notamment pour le stockage de fichiers, les photos, l'hébergement de site et la bureautique. Dans la charte, la clause devient concrète : « les fichiers de l'entreprise se stockent et se partagent uniquement sur fichiers.votre-domaine.fr », et non plus seulement « Dropbox personnel interdit ».
Trois points facilitent la rédaction des clauses :
- Une adresse à votre nom : chaque application est accessible en HTTPS sur votre propre domaine, sans IP fixe, sans redirection de ports et sans certificat à configurer à la main.
- Des données qui restent chez vous : elles restent sur votre serveur, et Yundera ne les collecte ni ne les revend. La clause « pas de données sur un compte tiers » devient cohérente avec vos propres outils.
- Pas d'équipe technique à mobiliser : Yundera gère le serveur, et l'offre standard coûte un prix fixe de 19,99 € par mois (tarifs).
Les règles d'accès de votre charte s'appliquent aussi à ces outils : comptes nominatifs, fermeture le jour du départ, mots de passe conformes à notre guide sur la politique de mot de passe. Pour voir comment désigner un tel serveur comme outil officiel de votre équipe, consultez la page des serveurs privés Yundera.
Charte informatique : les erreurs les plus fréquentes
Les erreurs les plus fréquentes sont des erreurs de procédure, pas de rédaction. On copie un modèle générique qui cite des outils absents de l'entreprise et ignore ceux qu'on utilise vraiment. On oublie l'avis du CSE, ce qui rend la charte inopposable. On active des journaux sans les décrire, alors que l'article L1222-4 rend la preuve inutilisable. On interdit Dropbox ou WeTransfer sans proposer d'alternative, et le shadow IT revient. On oublie les stagiaires et les prestataires. On ne met jamais le texte à jour. Et certaines entreprises déposent encore le texte au greffe, une formalité supprimée par la loi du 26 mai 2026, tout en négligeant la publicité et l'envoi à l'inspection.
Checklist avant publication : 1. chaque règle correspond à un outil réel et à un moyen de contrôle ; 2. chaque contrôle est décrit avec sa finalité et sa durée de conservation ; 3. une liste d'outils autorisés couvre chaque besoin ; 4. le CSE a rendu son avis ; 5. la charte est publiée et envoyée à l'inspection du travail, puis appliquée au moins un mois plus tard ; 6. les accusés de réception sont signés, prestataires compris ; 7. une date de révision annuelle figure dans votre agenda.
Sources
- Code du travail, articles L1321-1 à L1321-6 (contenu et conditions de validité du règlement intérieur) - Légifrance
- Article L1222-4 - Code du travail - Légifrance
- Règlement intérieur d'une entreprise - Entreprendre.Service-Public.fr
- Règlement intérieur : fin de l'obligation de dépôt au greffe en 2026 - Éditions Tissot
- Les 10 mesures essentielles pour votre cybersécurité - Cybermalveillance.gouv.fr
Questions fréquentes
La charte informatique est-elle obligatoire dans une entreprise de moins de 50 salariés ?
Non. Aucun texte n'impose une charte, et le règlement intérieur n'est obligatoire qu'à partir de 50 salariés. En revanche, si la charte impose des obligations générales et permanentes, l'article L1321-5 du Code du travail la soumet au même régime que le règlement intérieur : avis du CSE s'il existe, publicité et communication à l'inspection du travail.
Faut-il faire signer la charte informatique à chaque salarié ?
La signature ne rend pas la charte opposable : c'est la procédure du règlement intérieur qui le fait. Elle reste toutefois utile pour prouver que le salarié a bien reçu le document. Elle est indispensable pour les prestataires et intérimaires, qui ne sont pas soumis au règlement intérieur.
Un salarié peut-il être sanctionné pour non-respect de la charte informatique ?
Oui, si la charte a été adoptée selon la procédure du règlement intérieur (avis du CSE, publicité, communication à l'inspection du travail) et si la sanction figure dans l'échelle prévue. Une charte simplement envoyée par e-mail n'a valeur que de recommandation et ne permet pas de fonder une sanction.
L'employeur peut-il lire les e-mails de ses salariés ?
Les messages de la messagerie professionnelle peuvent être consultés si les salariés ont été informés au préalable des contrôles possibles, comme l'exige l'article L1222-4 du Code du travail. Les messages clairement identifiés comme personnels ne s'ouvrent pas comme les autres, et une surveillance permanente est disproportionnée. Avant de rédiger la clause, consultez la doctrine de la CNIL sur la cybersurveillance au travail.
Faut-il encore déposer la charte informatique au conseil de prud'hommes en 2026 ?
Non. La loi n° 2026-403 du 26 mai 2026 a supprimé le dépôt du règlement intérieur, et donc de ses annexes, au greffe du conseil de prud'hommes. L'avis du CSE, la publicité, l'envoi à l'inspection du travail et le délai d'un mois avant l'entrée en vigueur restent obligatoires.
Charte informatique en entreprise : contenu et mise en place